先确认是谁返回的403
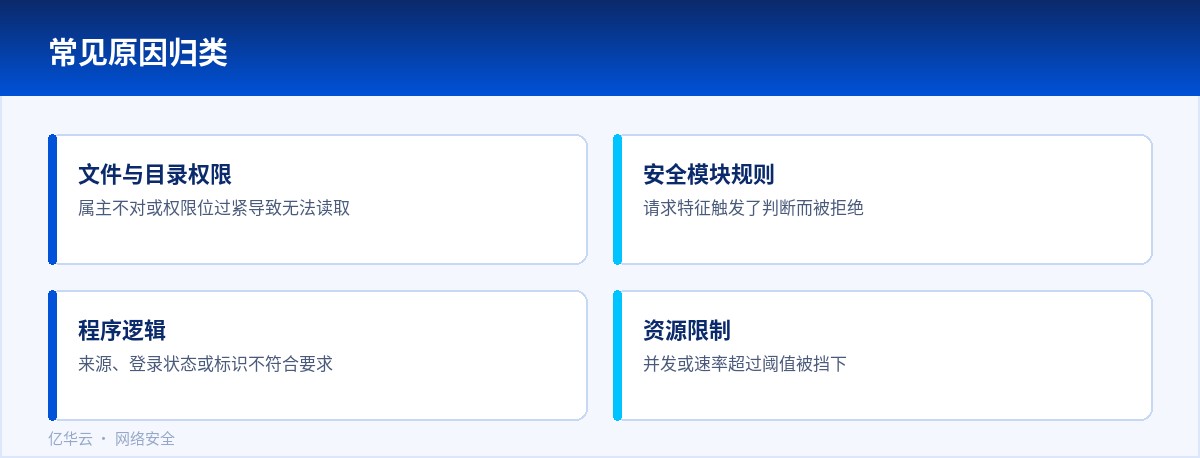
403 这个状态码代表服务器理解了请求,但拒绝执行。它可能来自 Web 服务本身的目录权限设置,可能来自某条安全模块的规则,也可能来自站点代码里的判断。确认是谁返回的,决定了后面往哪个方向查。
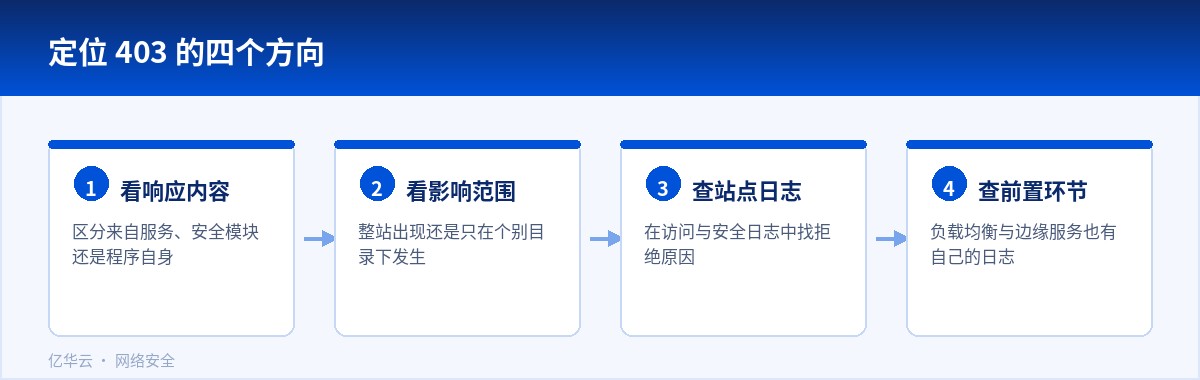
分辨的办法之一是看响应内容。Web 服务返回的 403 通常带有一个简短的标准页面;安全模块拦截时,响应里往往有特定的标记或者请求编号;由程序抛出的,则可能带着自己定义的提示文字。
也可以从范围上判断。整站都返回 403,多半是权限或者规则层面的问题;只有某个目录、某类请求出现,说明问题出在更具体的位置。
常见的几类原因
目录或文件的权限设置是最常见的一类。文件属主不对、权限位过紧,Web 服务进程读不到文件,就会直接返回拒绝。部署脚本改了属主、上传的文件权限不对,都可能触发。
另一类是安全模块的规则。请求里带有某些特征,比如特殊的查询内容、异常的请求头、被识别为攻击的路径,就会被判定为不可接受。这类拦截的规则通常可以在日志里找到对应的记录。
还有一类是代码里的逻辑。站点根据来源、标识、登录状态决定是否允许访问。这种情况往往和业务规则相关,比如限制了某些地区的访问、要求特定的请求头,或者对未登录用户隐藏了部分内容。
服务器上的资源限制也可能导致相同的结果,比如连接数超过阈值被拒绝,或者被限速策略挡下。表现和 403 相似,但原因在资源层,看日志里的并发数据就能分辨。
定位的具体做法
从用户提供的信息入手:访问的地址、时间、使用的网络环境。拿到时间之后,在访问日志和安全日志里分别筛一遍,看有没有对应的记录。日志里通常会写清楚拒绝的原因。
如果日志里没有痕迹,问题可能出在更靠前的环节,比如负载均衡、边缘服务或者防火墙。这些位置的日志要单独查,它们的记录和站点自己的日志不在一起。
定位到具体规则之后,先用一个真实的、符合条件的请求复现一次,确认是不是这条规则导致的。能稳定复现,后面的调整才有依据。复现的时候注意保持请求的其他部分不变,只改动一个条件,同时改多项很容易得出错误的结论。
调整之后要观察
改动的方向通常有几种:调整权限、放宽规则、给特定来源放行。选择哪一种,取决于这条限制原本想解决什么问题。如果规则背后的场景已经不存在,直接清理掉比不断加例外更清楚。
调整完之后的一两天要盯着日志,看同类请求是否正常了,同时确认没有让原本要挡的请求混进来。放开限制时最怕的是开了口子再收不回去。
把这些处理过程记下来,标注清楚规则的位置和判断依据。同类问题在几个月后很可能再次出现,那时候这份记录就是最快的入口。
怎么减少这类问题
减少这一类问题的关键是把规则和权限写清楚。每一条限制都应该有人知道它的用途和加入时间,配置里留下说明,日后遇到同类请求时,能很快判断这是有意为之还是遗留设置。
上线新规则前先只记录不拦截,观察一段时间,看看命中的请求里有没有正常用户。这个习惯能挡掉大部分误拦,代价只是多等几天。
权限的部分则要靠规范:部署脚本统一处理文件属主与权限,上传的文件落在指定的目录里并设置合适的权限,避免每次更新之后都要人工检查一遍。
用户反馈怎么接
给用户或者同事留一条反馈渠道,并且约定回复的时限。这类问题在用户看来就是打不开,如果没人回应,他们只会认为网站坏了。
反馈里最好带上时间、访问地址和使用的网络,这几个信息能让排查快很多。可以在反馈入口里直接提示需要提供哪些内容。
处理完把结论告诉对方,即使原因很小。这个过程会让下一次的反馈更准确。