先判断这件事值不值得做
按地区限制访问是一个很省力的办法:日志里绝大部分恶意扫描来自少数几个区域,封掉之后噪音立刻下降,带宽和处理能力的压力也明显减轻。对没有海外用户的站点来说,收益通常很直接。
代价同样要考虑。搜索引擎的采集节点、外部监控服务、内容分发节点可能分布在各地,一旦封错,表现是收录变慢、监控中断、页面加载异常,而且不容易第一时间联想到封禁规则。
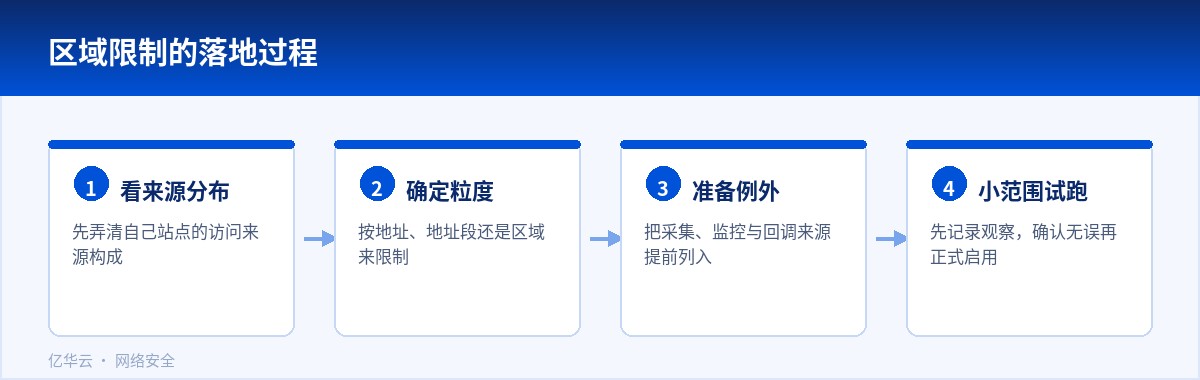
所以动手之前先看数据:自己站点的访问来源分布是什么样,那些被举报或者被拦的来源集中在哪些区域,是否有真实用户在这些区域。答案清楚了,决定就不难做。
封禁的粒度怎么选
粒度从细到粗有几个层次:单个地址、地址段、地区、国家。越粗的粒度越省事,代价是可能连正常用户一起挡掉;越细越精准,维护成本也越高。实际使用中,通常是大范围限制加小范围例外。
如果业务本身就有地域属性,比如只服务某个省市,那可以直接按区域放行,把范围之外的全部拒绝。这是最清楚的做法,因为规则和业务边界一致,日后也容易解释。
需要留意的是移动网络和云服务的特殊性。同一个地址段里既可能有普通用户,也可能有采集程序;某些区域的出口地址还会频繁变化。这些情况决定了规则不能只看一次日志就定下来。
必须留好的例外
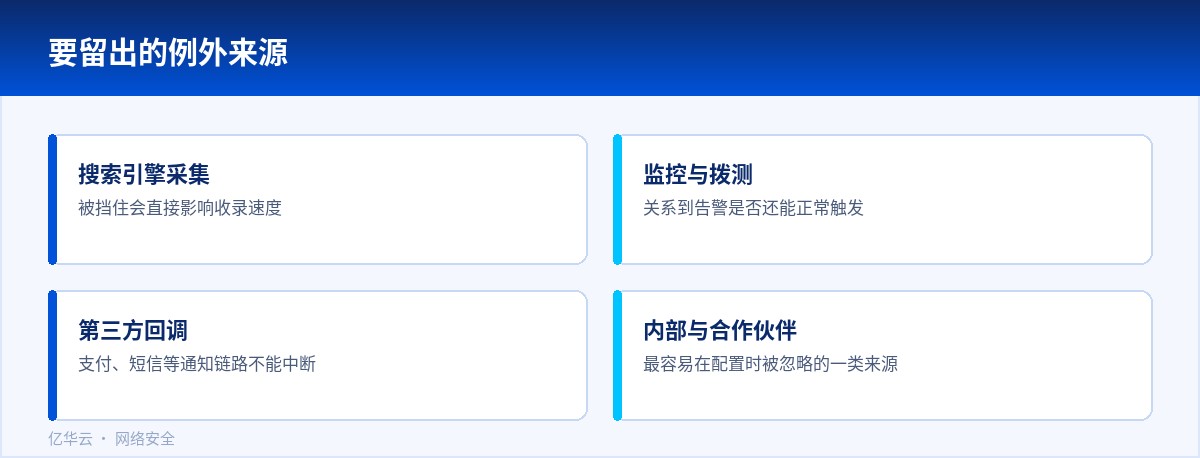
不管规则怎么写,都要给几类来源留出通道:搜索引擎的采集、自己使用的监控与拨测服务、支付和短信等第三方回调。这些来源一旦被挡住,问题往往在几个小时甚至几天后才被发现。
例外名单要能查得到、说得清。名单里每一条都注明用途和加入时间,人员变动之后接手的人也能判断它还能不能留。
还有一点容易忽略:公司内部或者合作方的访问来源可能也在被封的区域里。上线规则之前,先和业务方确认一遍,比上线之后再来回调整省事。
上线与回看
规则先在小范围内生效,或者只记录不拦截,观察一两天再正式启用。封禁规则的特点是生效快、影响广,一旦配错,用户的第一反应是网站坏了。
启用之后留意关键指标的变化:收录情况、监控可用性、外部接口的回调成功率。这些是判断有没有封错的直接依据,比看拦截数量更有意义。
另外,把封禁的原因和范围记下来。过一段时间业务拓展到新的区域,需要调整的时候,有记录就能很快找到对应的规则。
最后一点,区域封禁是减少噪音的手段,不是防护的全部。它能挡掉大量低成本的扫描,但有心的人换一个区域就能继续,该做的加固一样都不能少。
规则之外的补充动作
区域限制挡掉的是低成本的扫描,真正有目标的攻击者换个来源就能继续,所以基础的加固一步都不能少。
日志里的异常特征仍然要看:即使来源来自允许的区域,异常的路径和频率一样说明问题。
对允许区域内的来源也可以做限制,只是阈值宽一些。全放和全封之间,有很多可以调节的空间。
如果业务将来要拓展到新的地区,规则要能方便地调整。写死在大段地址列表里的规则,改动起来很麻烦。
记录同样重要。哪条规则什么时候加的、为什么加,日后是否有真实用户受影响,都靠这份记录来判断。
业务方在配置前知会一声,总比上线后来问为什么某个地区打不开要好处理。
把区域限制当作整体方案里的一环,而不是全部。这样在评估效果时,也不容易把功劳和问题都归到它头上。
定期回看命中数据,能确认规则是否还符合当前的业务范围。
如果某个区域既没有用户也没有异常,那就不必特意去封它。
如果站点有分布式的服务节点,各节点的来源判断可能不同,规则最好在上游统一处理。
封禁生效之后,安排一次回访,看看业务方有没有收到新的反馈。
把规则的效果和最初的判断对照一次,能看出当时的依据是否站得住。
遇到解释不清的访问异常,先确认是不是规则改动引起的,再往其他方向查。





















