异常的第一个信号往往不在安全告警里
多数时候,异常是从别的地方先表现出来的:处理器占用长时间偏高、流量在深夜出现无法解释的峰值、网站被加入了一些陌生的跳转代码,或者收到运营商关于异常外连的通知。到这个时候才发现,说明它已经运行了一段时间。
排查的思路是先确认范围,再定位来源。整台机器都异常,和只有一个进程异常,处理方式完全不同。跳过这一步直接下手清理,很容易删掉表面症状却留下原因。
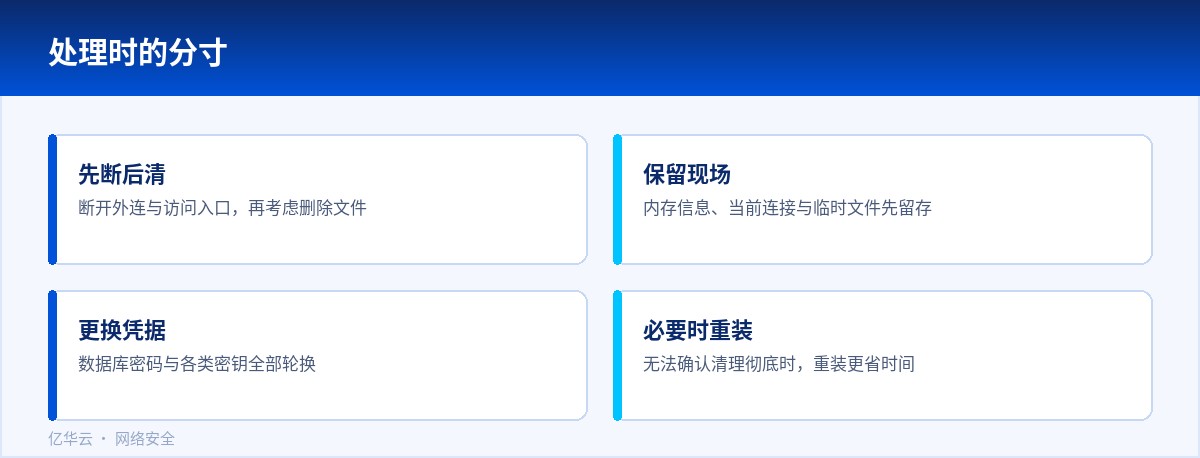
还有一点要提前说清楚:如果怀疑系统已经被控制,第一步是保留现场,而不是马上重启或者删文件。内存里的信息、当前连接、临时文件,重启之后就没了。
从网络连接入手
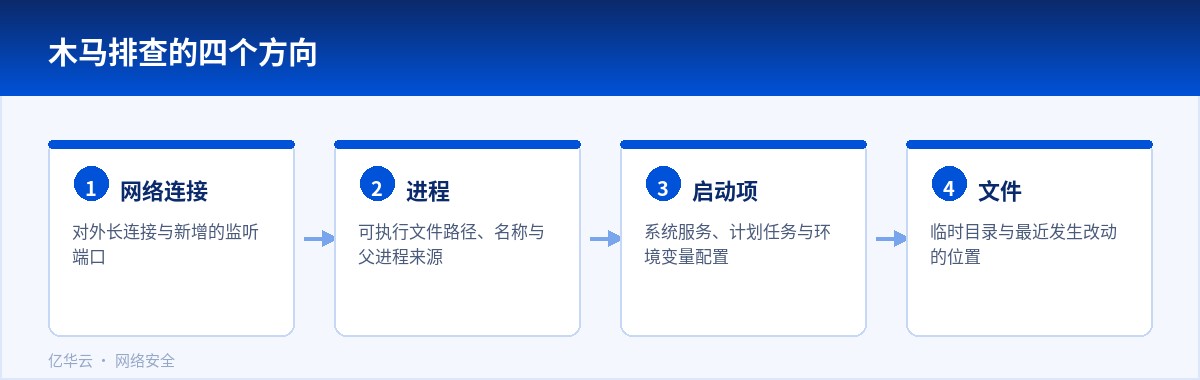
网络连接是最容易看清的一条线。看当前所有对外连接,重点找那些连到陌生地址、端口又不常见的长连接,再对照进程,看是哪个程序发起的。
如果有程序在反复连接一个固定地址,把它对应的可执行文件找出来,看路径是否正常。正常程序一般装在规范的位置,可疑文件则常常藏在临时目录、共享目录,或者把名字起得像系统组件。
外连之外还要看监听。机器上突然多出一个监听端口,或者原本只允许本地访问的服务变成对外监听,这两种情况都值得追下去。
进程、启动项和计划任务
可疑进程往往会在几个地方留下痕迹:开机自启的配置、定时执行的计划任务、系统服务列表。排查时把这几处都过一遍,特别注意那些指向临时目录,或者执行一串脚本的命令。
计划任务是常被忽略的一处。它不需要开机时启动,只要时间到了就会执行,重启也还在。查完进程不查计划任务,很容易在清理之后又被重新装回来。
环境变量和动态库的加载配置也值得看一眼。有些做法不落地成明显的文件,而是通过配置让正常程序加载额外的组件,从进程列表上很难看出来。
处理的分寸与后续
确认是恶意程序之后,优先级是断开外连和访问入口,再考虑清理。删掉文件但没堵住入口,对方往往还会回来,而且下一次会藏得更深。
清理完成之后,要假设机器上的凭据已经泄露。数据库密码、接口密钥、远程登录的密钥都该更换,相关系统的日志也要查一遍,看有没有从这台机器发起的异常操作。
如果无法确认清理是否彻底,重装是更稳妥的选择。听起来代价大,但比起反复被入侵、数据反复被动,时间成本其实更低。
事后把这次的时间线整理一遍:什么时候开始、通过什么进来、做了哪些动作。这份记录比任何防护规则都更有针对性地指导下一步加固。
提前准备比临时找工具更有效
平时把机器的正常状态记下来:有哪些监听端口、哪些服务在跑、平时占用多少资源。有基线,异常才有对照。
留一份账号与启动项清单,出事时直接比对,比临时判断哪些是新增的要快。
常用的排查命令整理成一份说明交给值班的人。慌乱的时候,照着做比凭记忆可靠。
日志要集中留存并保证完整。攻击者常做的一件事就是清理痕迹,本地日志被覆盖或删掉之后,判断就失去了依据。
重要机器上的变更要有记录。什么时候装了软件、谁改过配置,这些信息在排查时能省掉大量猜测。
备份要留,但不要在怀疑被入侵时直接用旧备份覆盖当前系统,现场和证据可能一起被抹掉。
可疑文件先复制一份留档再分析,直接删除会让后续判断无从下手。
总结出来的时间线,下一次遇到同类问题时可以直接复用。
排查的功夫一半在平时,一半在事后的记录整理。
排查时用到的命令最好来自可信的来源。被篡改过的系统工具可能给出错误的结论,让判断彻底走偏。
文件的时间也能提供线索:系统文件的修改时间集中出现在同一个异常的时刻,就值得追下去。
遇到确认不了的进程,先查它的父进程和启动方式,顺着这条线往往能找到落脚点。
处理结束之后,把这次用到的检查和判断整理成一份步骤,下次可以照着做。
经验沉淀下来,才算真正把一次事故变成了积累。





















