每开一个端口就是多一个入口
服务器对外暴露的服务越多,能被尝试的地方就越多。这些服务里,有些是业务必需的,有些是安装软件时顺手带上的,还有些是调试时开的临时端口一直没关。后面两类不会有人主动去维护,却和业务服务一样对公网开着,一旦存在已知问题,就成了最省事的突破口。
先把开了什么盘清楚
常规做法是从外面看:用端口扫描工具从公网地址扫一遍,得到的列表才是真实暴露的清单,比在机器上执行查看命令更准确,因为机器上看到的还包括只监听内网的服务。然后逐个对应到具体进程和业务,标注出它是谁在用、为什么必须开。
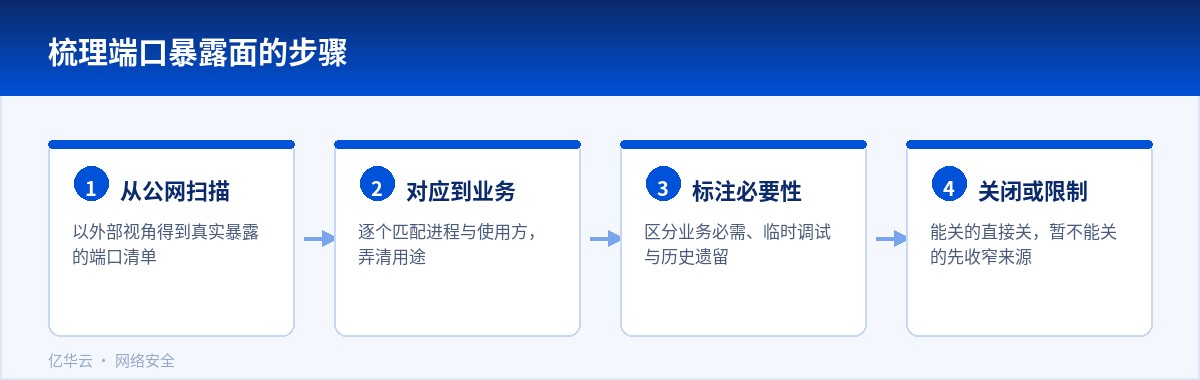
这一步经常会发现意外:某个数据库的管理界面还在运行;测试项目用的服务忘了下线;面板和监控的端口没做来源限制;还有一个容易漏掉的,是云平台控制台上放行了、机器上并不存在的端口,属于历史遗留。
哪些可以直接关
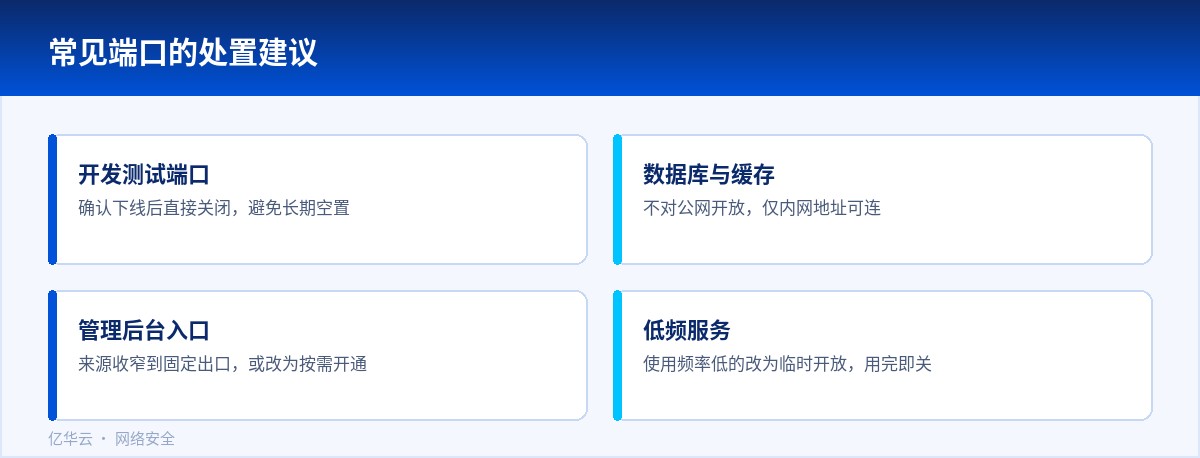
判断标准是它是否在支撑线上业务。开发测试用的端口、只在本机使用的服务、已经被替代的旧服务,都可以直接关闭。数据库和缓存的端口不对公网开放,改为只监听内网地址,或者在安全组里限制来源。管理后台的端口收窄到固定出口。如果某个服务确实需要对外,但使用频率很低,可以改成按需开通,用完就关。
关闭之前要评估影响
直接关端口有风险,最稳妥的顺序是先查访问记录。把最近一段时间的连接日志调出来,看有没有来自非预期的来源在访问这个端口。确认没有业务依赖之后再关闭,并且保留一段观察期,出现问题能快速回滚。对不确定用途的端口,先做来源限制而不是直接封掉,这样既降低了暴露面,又不会打断可能存在的正常调用。
把它变成常规动作
端口暴露的清单不是一次性的工作。每上线一个新服务、每安装一个组件,都可能引入新的监听端口。比较实用的做法是把端口清单纳入上线流程,新服务上线前确认需要开放的端口并登记,下线时同步回收;每隔一段时间从公网方向重新扫一次,和登记表比对,找出没人认领的条目。这样做的好处是,暴露面始终有人负责,而不是等出了问题才开始查。
值得一提的是,关闭端口和控制来源是两种不同的手段。前者让服务彻底不可达,后者只是缩小了可访问的范围。对暂时不敢关的服务,先用来源限制过渡,比一直放着不管要好得多。
把端口情况写进交接文档
服务器易主或者团队换人时,最容易出问题的就是那几行没人说得清的开放端口。文档里除了写开什么端口,还要写清楚谁在用、依据什么放行、什么时候可以关。只写一个端口号,接手的人不敢动,也不敢问,最后就一直开着。
如果同一个服务同时监听多个地址,优先收窄到必要的那个。有些程序默认会监听全部地址,装完就忘,实际只需要本地访问。这类调整通常只改一行配置,但要先在测试环境确认调用方都还正常。
定期回看一遍是值得的。半年之前合理的开放,现在可能只是因为某个临时需求没被收回。把它列进例行检查,比等到出事再排查轻松得多。
服务器易主或者团队换人时,最容易出问题的就是那几行没人说得清的开放端口。文档里除了写开什么端口,还要写清楚谁在用、依据什么放行、什么时候可以关。
如果同一个服务同时监听多个地址,优先收窄到必要的那个。有些程序默认监听全部地址,装完就忘,实际只需要本地访问。这类调整通常只改一行配置,但要先在测试环境确认调用方都还正常。
定期回看一遍是值得的。半年之前合理的开放,现在可能只是因为某个临时需求没被收回。把它列进例行检查,比等到出事再排查轻松得多。
只写一个端口号,接手的人不敢动,也不敢问,最后就一直开着。文档里多写一句依据,能省掉后面很多反复确认。





















